Aucune des trois plus grosses fuites de services de compagnon IA n'a reposé sur une attaque astucieuse. Dans chaque cas, les données étaient accessibles à quiconque savait où chercher, ou ont été prises sur un site conçu avec très peu de sécurité. C'est ce schéma qu'il faut comprendre.
Trois fuites, trois types de dégâts
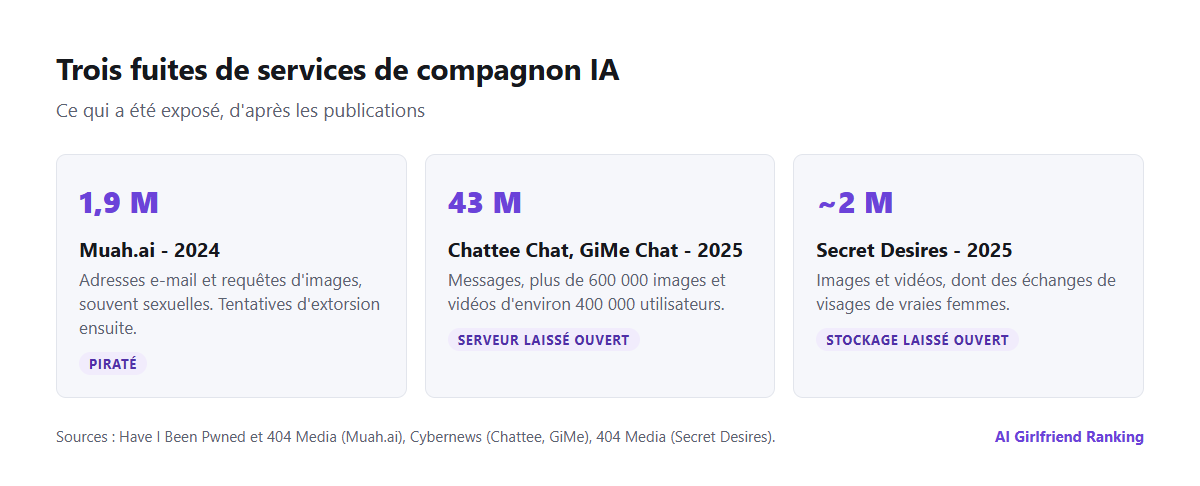
Ce qui a été exposé dans chaque cas, d'après les informations publiées.
Muah.ai, 2024. Un pirate a récupéré des données sur le site de « petite amie IA » et les a transmises à des journalistes. Elles comprenaient environ 1,9 million d'adresses e-mail, associées aux requêtes que les utilisateurs avaient rédigées pour générer des images - souvent sexuelles, et certaines décrivant des violences sur des enfants. De nombreuses adresses étaient reliées à des identités réelles. Le chercheur en sécurité Troy Hunt a ajouté la fuite à Have I Been Pwned comme fuite sensible, et des tentatives d'extorsion contre des personnes figurant dans les données ont suivi.
Chattee Chat et GiMe Chat, 2025. Des chercheurs de Cybernews ont trouvé un serveur appartenant au développeur hongkongais de ces deux applications, laissé ouvert sans mot de passe. Il contenait plus de 43 millions de messages et plus de 600 000 images et vidéos issus d'environ 400 000 utilisateurs, surtout aux États-Unis. On n'y trouvait ni noms ni e-mails, mais des adresses IP et des identifiants d'appareils, ainsi que des journaux d'achats montrant que certains utilisateurs avaient dépensé des milliers de dollars. Le serveur n'a été fermé qu'après être apparu dans des moteurs de recherche publics d'appareils exposés.
Secret Desires, 2025. Des journalistes de 404 Media ont découvert que le stockage cloud de la plateforme était accessible publiquement. Il contenait près de deux millions d'images et de vidéos, dont un grand nombre créées avec une fonction d'échange de visages qui plaçait des photos de vraies femmes - tirées des réseaux sociaux, de photos de remise de diplôme, voire d'un annuaire de promotion - dans des contenus explicites. Le stockage a été verrouillé environ une heure après que l'entreprise a été contactée. Secret Desires fait partie des applications que nous avons testées ; la fuite concerne toute personne ayant utilisé ses fonctions d'image.
Pourquoi les applications de compagnon sont des cibles attirantes
- Le contenu est particulièrement compromettant. Conversations sexuelles, fantasmes et images générées sont une matière idéale pour l'extorsion.
- Beaucoup d'éditeurs sont petits. Des applications à croissance rapide, bâties par de toutes petites équipes, parfois sur des composants open source « bricolés », négligent souvent les bases de la sécurité.
- Tout est conservé. Le service a besoin de votre historique pour se souvenir de vous, si bien que des années de texte s'accumulent - voir ce que votre application de petite amie IA sait de vous.
- Les images vivent dans un stockage cloud. Les espaces de stockage mal configurés sont l'une des causes de fuite les plus courantes sur tout Internet. Le détail du stockage des images de compagnon se trouve dans où vivent vraiment vos images.
Si vous pensez être concerné
| Étape | Que faire |
|---|---|
| 1. Vérifier | Cherchez votre e-mail sur haveibeenpwned.com ; pour les fuites sensibles, il faut confirmer l'adresse |
| 2. Verrouiller | Changez le mot de passe du service et partout où vous l'aviez réutilisé ; activez la double authentification |
| 3. Séparer | Déplacez le compte vers une adresse e-mail qui n'est liée ni à votre nom ni à votre travail |
| 4. S'attendre à être contacté | Méfiez-vous des e-mails d'extorsion et d'hameçonnage qui citent la fuite - ils sont fréquents ensuite |
| 5. Ne pas payer | Conservez les messages, signalez-les via 17Cyber (17cyber.gouv.fr) et à la plateforme ; payer met rarement fin aux demandes |
| 6. Images | Si des images intimes sont concernées, StopNCII.org peut aider à les bloquer sur les plateformes participantes |
| 7. Demander | Demandez quelles données l'entreprise détenait et exigez leur effacement - voir comment demander vos données |
haveibeenpwned.com - gratuit ; les fuites sensibles exigent de confirmer votre adresse.
Limiter les dégâts avant toute fuite
- Utilisez une adresse e-mail distincte qui ne contient pas votre nom. C'est le geste le plus efficace, car il rompt le lien entre les données et vous.
- Ne mettez jamais votre visage ni des détails identifiants dans des images générées ou des fichiers envoyés.
- Gardez les noms de personnes réelles hors des conversations, en particulier ceux de conjoints, de collègues et de toute personne placée dans des scénarios explicites.
- Supprimez ce dont vous n'avez plus besoin. Certaines applications permettent d'effacer des conversations ou des images une à une ; des données anciennes ne peuvent pas fuiter si elles n'existent plus. Supprimer un compte de compagnon IA explique ce qui est réellement effacé.
- Préférez les applications qui répondent aux questions de sécurité. Dans l'étude de Mozilla de 2024, 73 % des éditeurs de chatbots romantiques ne disaient rien de la façon dont ils traitent les failles de sécurité. Une entreprise qui publie un contact sécurité s'attend au moins à ce qu'on lui signale des problèmes.
Ce que la loi exige des entreprises
Dans l'Union européenne, le RGPD oblige une entreprise à notifier une violation grave de données personnelles à l'autorité de contrôle - en France, la CNIL - dans un délai de 72 heures, et à informer les personnes concernées lorsque le risque pour elles est élevé. Dans les faits, les petits éditeurs établis à l'étranger ignorent souvent ces obligations, c'est pourquoi vérifier vous-même sur Have I Been Pwned compte plus que d'attendre un e-mail.
Si l'entreprise ne répond pas à votre demande d'accès ou d'effacement, vous pouvez ensuite déposer une plainte auprès de la CNIL (cnil.fr). Pour les e-mails d'hameçonnage reçus après une fuite, le site 33700.fr (Signal Spam) permet de les signaler.
La conclusion inconfortable de 2024 et 2025 est que les données intimes d'une application de compagnon ne sont en sécurité que dans la mesure où l'ingénieur le moins rigoureux de l'entreprise l'est. Vous ne pouvez pas l'auditer - mais vous pouvez faire en sorte qu'une fuite ne remonte pas jusqu'à votre nom.