Une demande d'accès aux données - un « droit d'accès » au sens du RGPD - est le contrôle de confidentialité le plus direct qui soit. Au lieu de lire une politique sur ce qu'une entreprise pourrait faire, vous obtenez une copie de ce qu'elle possède réellement.
Qui a ces droits
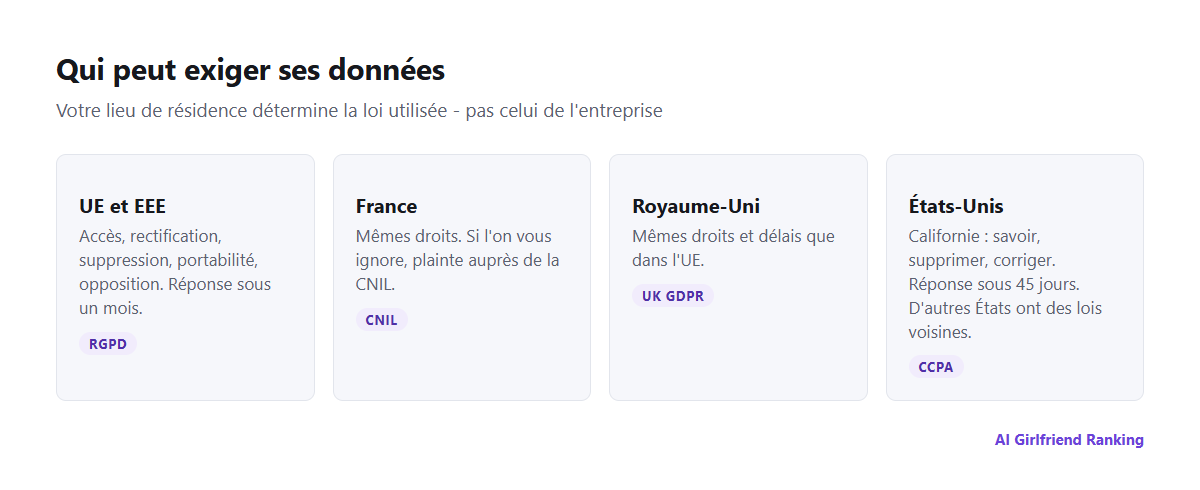
Votre lieu de résidence détermine la loi que vous utilisez - pas celui de l'entreprise.
- UE et EEE : le RGPD vous donne le droit d'accéder à vos données, de les rectifier, de les supprimer et de les exporter, et de vous opposer à certains usages. En France, l'autorité compétente est la CNIL.
- Royaume-Uni : le UK GDPR, mêmes droits.
- Californie : le CCPA, tel que modifié, donne le droit de savoir, de supprimer, de corriger et de refuser la vente ou le partage.
- Autres États américains : une liste croissante - dont la Virginie, le Colorado, le Connecticut, le Texas et d'autres - dispose de lois générales sur la vie privée aux droits globalement similaires. Certaines ne s'appliquent qu'au-delà d'une certaine taille d'entreprise.
Si aucune de ces lois ne vous concerne, demandez quand même. Beaucoup d'entreprises traitent toutes les demandes de la même façon, car c'est plus simple.
Que demander
| Droit | Ce que vous obtenez | Quand l'utiliser |
|---|---|---|
| Accès | Une copie de vos données et la façon dont elles sont utilisées | Commencez toujours par là |
| Portabilité | Vos données dans un format réutilisable | Pour passer à une autre application |
| Suppression | L'effacement de vos données | Pour partir, ou après une fuite |
| Opposition / refus | L'arrêt de certains usages, comme l'entraînement ou le partage publicitaire | Pour rester, mais à vos conditions |
| Rectification | La correction de données inexactes | Mauvais âge, mauvaise adresse e-mail, comptes fusionnés |
Une demande à copier
Envoyez-la depuis l'adresse e-mail de votre compte, à l'adresse de confidentialité indiquée dans la politique de confidentialité de l'entreprise (souvent privacy@ ou dpo@), ou via son formulaire de confidentialité. Gardez une preuve de l'envoi et des captures d'écran. L'entreprise peut répondre en anglais : vous pouvez rédiger la demande en anglais si son site n'est pas disponible en français.
Objet : Demande d'accès à mes données personnelles

Je vous demande l'accès aux données personnelles que vous détenez à mon sujet, en application de l'article 15 du RGPD. L'adresse e-mail de mon compte est [adresse] et mon nom d'utilisateur est [nom d'utilisateur].

Merci de me fournir : une copie de toutes les données personnelles que vous détenez à mon sujet, y compris l'historique des conversations, les images générées ou importées, les enregistrements vocaux, les données de mémoire ou de profil dérivées de mes discussions, les justificatifs de paiement et les données d'appareil ; les finalités du traitement ; les destinataires auxquels vous les avez communiquées, y compris les régies publicitaires et les fournisseurs de modèles d'IA ; la durée pendant laquelle vous les conserverez ; et si mes données ont servi à entraîner ou à améliorer des modèles d'IA.

Merci de répondre dans le délai légal.
Pour une suppression, remplacez le premier paragraphe par une demande d'effacement de toutes les données personnelles (article 17 du RGPD) avec confirmation une fois l'opération faite, y compris pour les sauvegardes et les copies détenues par des sous-traitants.
À quoi ressemble une bonne réponse
Une entreprise sérieuse envoie une archive téléchargeable : vos discussions, la liste des « souvenirs » stockés sur vous, les images, l'historique des paiements et des connexions, et une explication écrite de qui a reçu quoi. Prêtez une attention particulière à deux rubriques :
- Les données dérivées. Résumés, notes de personnalité et « faits sur vous » que l'appli a déduits. C'est souvent la partie la plus révélatrice, et elle explique comment fonctionne la mémoire d'un compagnon IA dans votre cas précis.
- Les destinataires. Fournisseurs de modèles, sociétés d'analyse et partenaires publicitaires. Comparez avec ce que disait la politique - voir les applications de petite amie IA vendent-elles vos données.
Quand ils vous ignorent
- Envoyez une relance après l'échéance, en rappelant la date de votre demande initiale.
- Saisissez l'autorité de contrôle. En France, la CNIL : elle n'accepte une plainte qu'après que l'organisme n'a pas répondu, a répondu de façon incomplète ou a refusé. Vous pouvez déposer la plainte via le service en ligne de la CNIL (un compte est nécessaire) ou par courrier à l'adresse CNIL, 3 place de Fontenoy, 75007 Paris, en français, en indiquant les coordonnées de l'organisme et les preuves de vos démarches préalables. La CNIL prévient que les délais de traitement peuvent être longs. Dans un autre pays de l'UE, c'est l'autorité nationale de protection des données ; au Royaume-Uni, l'ICO ; en Californie, la California Privacy Protection Agency ou l'Attorney General.
- Conservez des traces de chaque message et de chaque date. Les autorités les demandent.
Les autorités agissent dans cette catégorie. L'autorité italienne de protection des données a infligé 5 millions d'euros d'amende à la société derrière Replika en 2025, notamment pour une politique de confidentialité qui n'expliquait pas clairement ses traitements.
Avant de supprimer : exportez d'abord
Si vous voulez peut-être récupérer votre personnage ou votre historique plus tard, demandez l'accès ou utilisez l'outil d'export de l'application avant de demander la suppression. La suppression est définitive, et certaines applications ne sortent les sauvegardes de la rotation qu'au bout de plusieurs semaines - l'ordre complet figure dans supprimer un compte de compagnon IA.
Pourquoi cela vaut la peine même si vous restez
Une demande d'accès est un test discret d'une entreprise. Celle qui répond clairement et à temps vous dit quelque chose sur la façon dont elle traite le reste de vos données. Celle qui vous ignore vous dit aussi quelque chose - et vous l'aurez appris avant une fuite, pas après.